Analyse statique et dynamique d’un échantillon ELF ARM64 de la famille Mirai/Gafgyt.
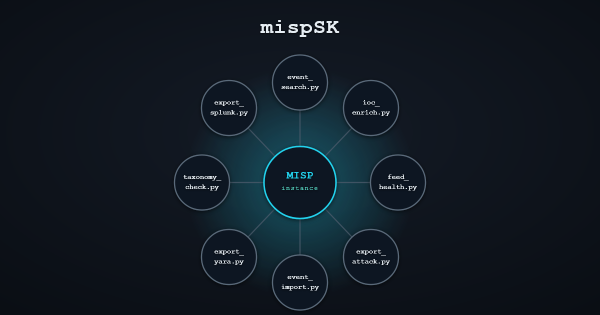
Collection de scripts Python automatisant des opérations sur des instances MISP via PyMISP.
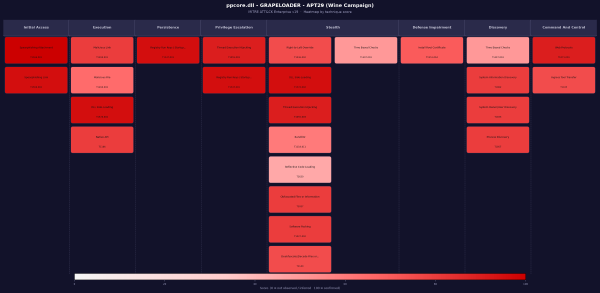
Outil CLI générant des heatmaps MITRE ATT&CK depuis des couches JSON ATT&CK Navigator.
Bot Discord de triage et d’analyse statique de fichiers.
Framework de scripts Ghidra pour la détection statique automatisée de comportements malveillants : anti-debug, anti-VM, packing, indicateurs C2, injection de processus, persistance et contournement des défenses.
Analyse du malware WINE associé au groupe APT29 en 2025, incluant une preuve de concept.