Analyse statique et dynamique d’un échantillon ELF ARM64 de la famille Mirai/Gafgyt.
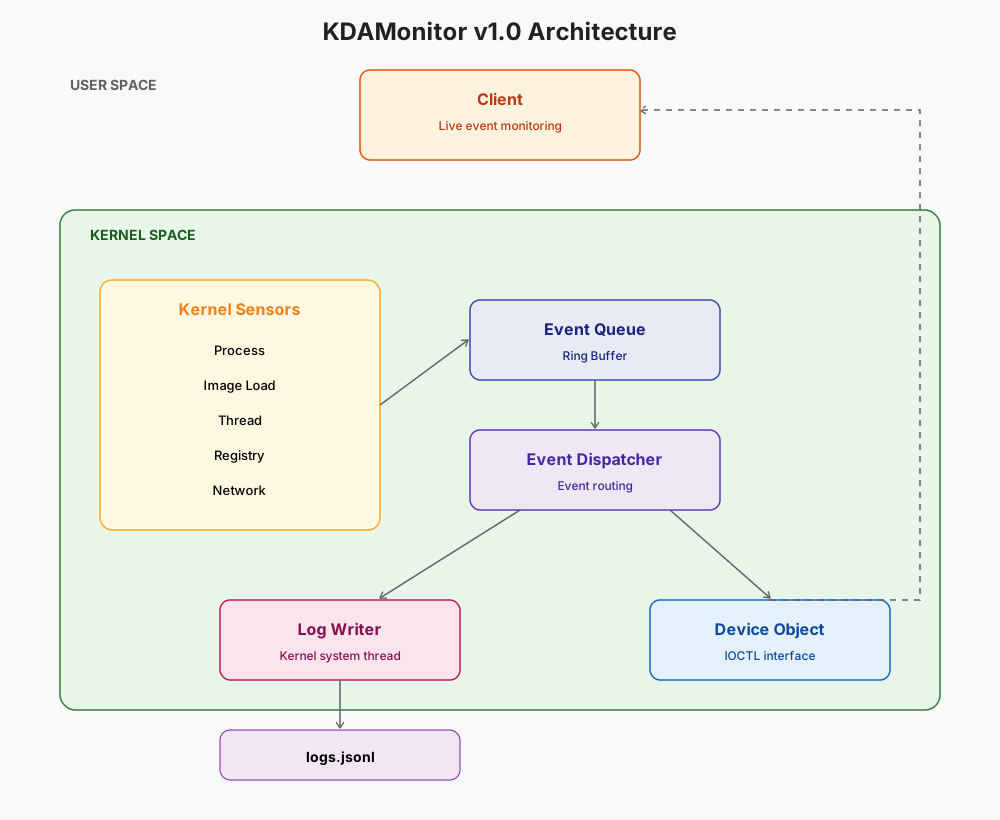
Driver noyau Windows pour l’analyse de malwares, journalisant en temps réel l’activité processus, chargement d’images, réseau et registre.
Bot Discord de triage et d’analyse statique de fichiers.
Framework de scripts Ghidra pour la détection statique automatisée de comportements malveillants : anti-debug, anti-VM, packing, indicateurs C2, injection de processus, persistance et contournement des défenses.
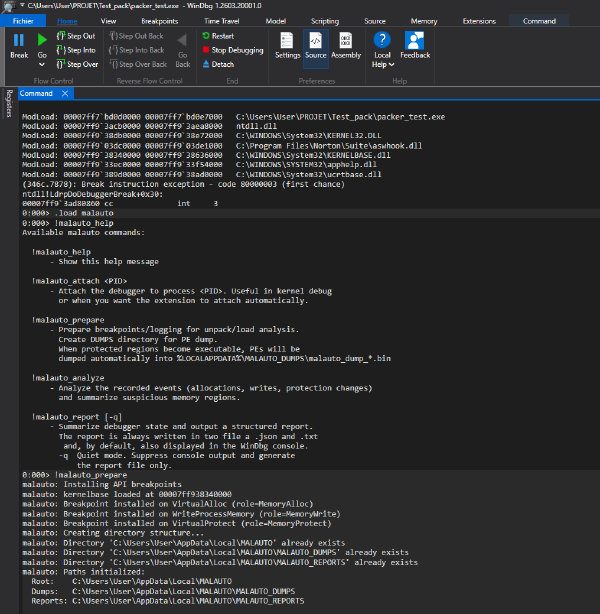
Extension WinDbg pour l’analyse automatisée de malwares Windows. Prépare des breakpoints, dumpe les régions mémoire au format PE et génère des rapports structurés.
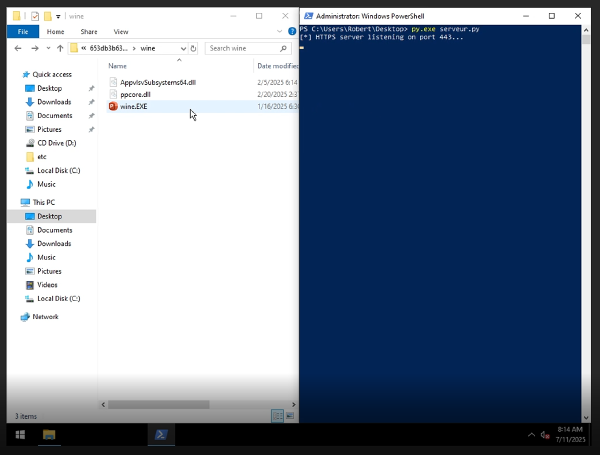
Analyse du malware WINE associé au groupe APT29 en 2025, incluant une preuve de concept.